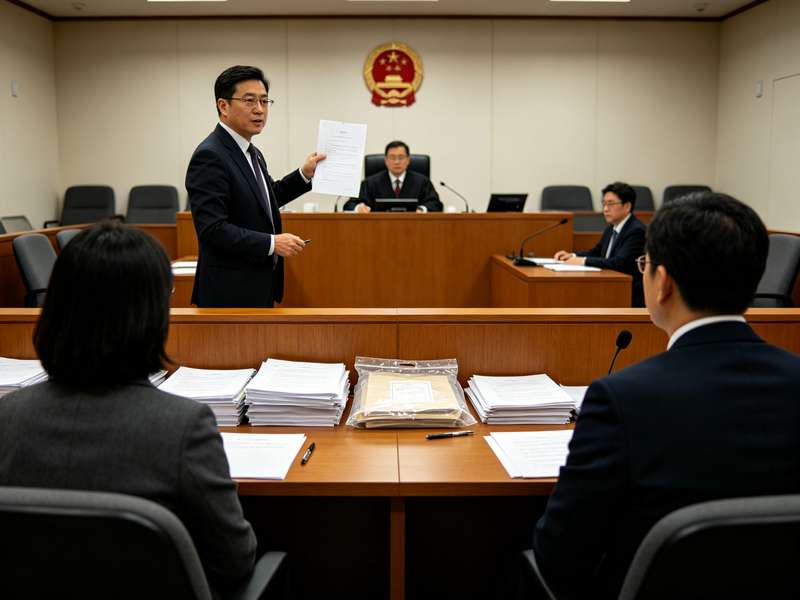
一家深耕工业软件研发十余年的科技企业,核心产品是某类智能制造执行系统啦。2023年,该公司三名核心技术岗位员工几乎同时提出离职,随后入职竞争对手企业,并在短期内推出了功能高度相似的竞品。原公司随即以侵犯商业秘密为由提起诉讼,同时向公安机关报案。这起案件后来由北京某知名律所知识产权团队代理原公司一方,历经劳动争议仲裁、不正当竞争诉讼两线推进,最终在2024年底迎来关键转折——法院认定被告方构成商业秘密侵权,判令停止使用并赔偿经济损失及合理维权开支共计一千二百余万元。
这个结果并非一帆风顺。案件的核心争议点在于:原告主张的“商业秘密”究竟是否存在?被告方抗辩称,涉案技术信息均可在公开渠道检索获得,且原告自身保密措施不到位,不符合商业秘密的法定构成要件。代理律师团队在诉讼中完成了一项关键工作——对原告的技术信息进行了细致的“非公知性”梳理与固定,将散落于代码注释、设计文档、内部邮件中的技术细节重新组织为具有结构性、可验证性的秘密点体系,并辅以第三方鉴定机构出具的非公知性鉴定意见。同时,律师团队调取了离职员工在交接期间的异常访问日志和云端操作记录,形成了“接触+实质相同”的证据链条。法院最终采纳了上述证据组织方式,认定原告主张的技术信息符合商业秘密构成要件,被告方未能证明合法来源。
值得关注的是,该案审理过程中,法院对“保密措施是否合理”的认定标准作出了颇具实务参考价值的说理。原告公司虽与员工签署了保密协议,但协议较为笼统,未明确界定保密信息的范围。被告方据此主张保密措施“形同虚设”。法院并未机械采纳这一抗辩,而是综合考量了原告在内部系统中设置的分级权限、代码仓库的访问审计机制、离职交接流程中的保密提醒记录等事实,认定原告已采取了“与信息价值相适应的合理保密措施”。这一裁判思路实际上回应了近三年业界持续讨论的一个高频问题:在数字化办公环境下,企业保密义务的边界究竟如何划定?过于依赖一纸协议而缺乏技术管控手段,往往在诉讼中陷入被动;而技术管控本身若缺乏制度配套,同样难以独立支撑“合理保密措施”的认定。
从更宏观的视角看,这起案件折射出当前企业法律顾问工作在网络安全与知识产权交叉地带的深层挑战。2023年以来,随着数据安全法、个人信息保护法配套法规的持续落地,以及各地法院对商业秘密案件审理规则的细化,企业面临的已不再是单一的“签好保密协议”问题。技术信息的存证与固定、员工离职环节的数据交接审计、竞业限制与商业秘密保护的制度衔接、跨境业务中的数据出境合规,这些议题相互交织,要求法律顾问具备跨领域的知识整合能力。前述案件中,代理律师之所以能够在诉讼中占据主动,很大程度上得益于诉前就已协助企业完成了技术秘密点的梳理和电子证据的固化管理,而非等到纠纷发生后才仓促应对。
另一个值得企业主警觉的维度是刑事手段与民事救济的协同运用。该案中,原告在提起民事诉讼的同时向公安机关报案,公安机关立案侦查后调取的关键电子数据,反过来为民事诉讼中的证据链提供了有力支撑。但这种“双轨并行”策略并非没有风险——刑事程序的启动标准较高,若证据准备不充分,可能面临不予立案的尴尬,甚至影响后续民事案件中的谈判筹码。实践中,有经验的律师团队通常会先完成内部证据评估,再决定是否以及何时启动刑事报案程序,而非一味追求“以刑促民”。
对企业而言,这起案件提供的启示是具体的:商业秘密保护不是一份模板化的保密协议,而是一套贯穿人员管理、技术管控、合同设计、证据固化的系统工程。在网络安全合规日益成为企业治理刚性要求的当下,知识产权保护与数据合规之间的交集正在扩大,企业法律顾问的价值也正从“事后灭火”转向“事前筑墙”。那些在业务扩张期就着手建立技术秘密分级管理制度、在员工入职离职环节嵌入数据审计流程的企业,往往在纠纷来临时拥有更多主动权。
回到案件本身,一千二百余万元的判赔金额固然引人关注,但更值得琢磨的是判决书中那句朴素的说理:保密措施是否合理,应当结合信息载体的特性、企业的管理能力以及行业惯例综合判断。这句话的分量在于,它既没有给企业设定不切实际的过高义务,也没有纵容形式主义的保密安排。对正在数字化转型中摸索合规路径的广大企业主来说,这种务实的司法态度,或许比任何一堂合规培训课都更有说服力。